

شرکت ماندیانت (Mandiant)ØŒ زیرمجموعه Ú¯ÙˆÚ¯Ù„ØŒ از شناسایی موج جدیدی از Øملات سایبری خبر داده Ú©Ù‡ با استÙاده از تکنیکهای پیشرÙته مهندسی اجتماعی، سازمانها را هد٠قرار داده است. این Øملات Ú©Ù‡ به گروههایی نظیر ShinyHunters (تØت شناسههایی مثل UNC6661 Ùˆ UNC6240) نسبت داده میشود، بر سرقت اعتبارنامههای ورود Ùˆ دور زدن اØراز هویت چندمرØلهای (MFA) تمرکز دارد.
مکانیسم Øمله Ùˆ ترÙندهای مهندسی اجتماعی
مهاجمان در این کمپین از روش ویشینگ (Voice Phishing) یا Ùیشینگ صوتی استÙاده میکنند:
-
جعل هویت: مهاجمان در تماس تلÙÙ†ÛŒ با کارکنان، خود را به عنوان پرسنل واØد Ùناوری اطلاعات (IT Helpdesk) معرÙÛŒ میکنند.
-
Ùریب برای MFA: آنها قربانی را متقاعد میکنند Ú©Ù‡ برای رÙع یک مشکل ÙÙ†ÛŒ یا بهروزرسانی تنظیمات امنیتی، باید روی لینکی Ú©Ù‡ برایشان پیامک یا ایمیل میشود کلیک کنند.
-
صÙØات جعلی مشابه اصل: این لینکها کاربر را به وبسایتهای Ùیشینگ هدایت میکنند Ú©Ù‡ از نظر ظاهری دقیقاً مشابه صÙØات ورود رسمی سازمان (مانند Okta) هستند.
-
سرقت کد Ùˆ ثبت دستگاه: به Ù…Øض وارد کردن اطلاعات Ùˆ کد MFA توسط کاربر، مهاجمان آن را سرقت کرده Ùˆ بلاÙاصله دستگاه خود را به عنوان یک روش اØراز هویت جدید ثبت میکنند تا دسترسی دائمی داشته باشند.
اهدا٠و پیامدهای Ù†Ùوذ
پس از Ù†Ùوذ به Øسابهای کاربری، مهاجمان Ùعالیتهای زیر را انجام میدهند:
-
Ù†Ùوذ به سرویسهای ابری: دسترسی به پلتÙرمهای SaaS مانند Microsoft 365ØŒ SharePoint Ùˆ OneDrive برای استخراج دادههای Øساس.
-
گسترش Øمله: استÙاده از ایمیلهای سازمانی Ù‡Ú© شده برای ارسال پیامهای Ùیشینگ جدید به شرکای تجاری Ùˆ شرکتهای دیگر (بهویژه در Øوزه رمزارز).
-
اخاذی Ùˆ تهدید: هد٠نهایی این Ù†Ùوذها اغلب اخاذی مالی است. در برخی موارد، گزارشهایی از آزار Ùˆ تهدید مستقیم کارکنان توسط مهاجمان نیز ثبت شده است.
-
پاکسازی ردپا: Øذ٠ایمیلهای ارسالی مخرب برای جلوگیری از شناسایی توسط تیمهای امنیت شبکه.
توصیههای امنیتی گوگل و ماندیانت
کارشناسان تأکید میکنند Ú©Ù‡ این Øملات ناشی از نقص ÙÙ†ÛŒ در نرماÙزارها نیست، بلکه از ضع٠در «Ø¹Ù†ØµØ± انسانی» سوءاستÙاده میکند. راهکارهای پیشنهادی عبارتند از:
-
استÙاده از MFA مقاوم در برابر Ùیشینگ: جایگزینی روشهای مبتنی بر پیامک Ùˆ تماس تلÙÙ†ÛŒ با کلیدهای امنیتی Ùیزیکی (FIDO2) یا Passkey.
-
آموزش مستمر کارکنان: آگاهسازی پرسنل درباره شیوههای جدید Ùیشینگ صوتی Ùˆ تأکید بر اینکه واØد IT هرگز رمز عبور یا کد MFA را به صورت تلÙÙ†ÛŒ درخواست نمیکند.
-
بازبینی Ùرآیندهای پشتیبانی: تعری٠پروتکلهای دقیق برای اØراز هویت کارکنان در تماسهای تلÙÙ†ÛŒ با واØد پشتیبانی ÙÙ†ÛŒ.
توسعهدهنده Notepad++ گزارش نهایی Ùˆ Ù…Ùصلی درباره Øادثه امنیتی Ú©Ù‡ منجر به ربودن (Hijacking) تراÙیک بهروزرسانی این نرماÙزار شده بود، منتشر کرده است. این Øادثه Ú©Ù‡ از ژوئن Û²Û°Û²Ûµ آغاز شده بود، شامل هدÙگیری دقیق کاربران توسط یک گروه هکری (اØتمالاً تØت Øمایت دولت چین) بوده است.
جزئیات Øادثه Ùˆ Ù†Øوه Ù†Ùوذ
طبق تØلیل کارشناسان امنیتی Ùˆ همکاری با ارائهدهنده میزبانی سابق Notepad++ØŒ مشخص شد Ú©Ù‡ Ù†Ùوذ نه در کد نرماÙزار، بلکه در Ø³Ø·Ø Ø²ÛŒØ±Ø³Ø§Ø®ØªÙ‡Ø§ÛŒ سرویسدهنده میزبانی رخ داده است:
-
Ù†Ùوذ به سرور اشتراکی: مهاجمان موÙÙ‚ شده بودند به سرور میزبانی وبسایت Ù†Ùوذ کنند Ùˆ تراÙیک مربوط به درخواستهای بهروزرسانی (
getDownloadUrl.php) را رهگیری Ùˆ به سرورهای تØت کنترل خود هدایت کنند. -
تزریق Ùایلهای آلوده: کاربران هدÙگیری شده به جای دریاÙت نسخه اصلی، آدرس دانلود نسخههای دستکاری شده Ùˆ مخرب را دریاÙت میکردند.
-
بازه زمانی آلودگی: Ù†Ùوذ از ژوئن Û²Û°Û²Ûµ آغاز شد. اگرچه دسترسی هکرها به هسته سرور در سپتامبر Û²Û°Û²Ûµ (به دلیل آپدیت کرنل) قطع شد، اما آنها به دلیل داشتن اعتبارنامههای داخلی، تا Û² دسامبر Û²Û°Û²Ûµ همچنان قادر به هدایت تراÙیک بودند.
اقدامات انجام شده برای ØÙ„ مشکل
برای رÙع کامل این بØران امنیتی، اقدامات زیر صورت گرÙته است:
-
تغییر هاستینگ: وبسایت Notepad++ به یک ارائهدهنده جدید با استانداردهای امنیتی بسیار بالاتر منتقل شده است.
-
ارتقای امنیت آپدیتور (WinGup): در نسخه v8.8.9ØŒ قابلیت بررسی گواهینامه (Certificate) Ùˆ امضای دیجیتال Ùایل نصبی اضاÙÙ‡ شد.
-
امضای دیجیتال XML: از این پس Ùایلهای XML Ú©Ù‡ سرور آپدیت برمیگرداند نیز دارای امضای دیجیتال (XMLDSig) هستند. این پروتکل سختگیرانه در نسخه v8.9.2 به طور کامل اجباری خواهد شد.
-
پاکسازی زیرساخت: تمامی رمزهای عبور SSHØŒ FTP Ùˆ دیتابیس در سمت سرور تغییر یاÙته Ùˆ Øسابهای کاربری غیرضروری Øذ٠شدهاند.
توصیه مهم به کاربران
مدیر پروژه Notepad++ ضمن عذرخواهی از کاربران، توصیه کرده است که:
-
اگر در بازه زمانی ژوئن تا دسامبر Û²Û°Û²Ûµ نرماÙزار خود را از طریق آپدیتور داخلی بهروزرسانی کردهاید، اØتمال آلودگی وجود دارد.
-
اکیداً توصیه میشود نسخه v8.9.1 (یا جدیدتر) را به صورت دستی از وبسایت رسمی دانلود Ùˆ مجدداً نصب کنید تا از سلامت Ùایلها اطمینان Øاصل شود.
Øملات بروت Ùورس (Brute Force) قویترین پسوردها را به راØتی میشکنند! این Øملات، Ú©Ù‡ با امتØان تمامی ترکیبهای ممکن صورت میگیرند، در دنیای دیجیتال امروز تهدیدی جدی به Øساب میآیند. اما سوال اینجاست: چگونه میتوان از پسوردهایی Ú©Ù‡ به راØتی قابل Øدس نیستند، استÙاده کرد؟
Øمله بروت Ùورس چیست؟
Øمله بروت Ùورس (Brute Force) از روشهای قدیمی Ùˆ رایج برای شکستن رمزهای عبور Ùˆ دستکاری اطلاعات رمزگذاری شده است. در این نوع Øمله، هکر یا مهاجم با استÙاده از تکنیک آزمون Ùˆ خطا (Trial and Error)ØŒ تمامی ترکیبهای ممکن اطلاعات ورودی برای پیدا کردن ترکیب صØÛŒØ Ø§Ù…ØªØان میکند.
در Øملات بروت Ùورس (brute-force attack)ØŒ هیچ استراتژی خاصی برای پیشبینی یا تØلیل اطلاعات وجود ندارد. در واقع، هکر همه Øالتها را برای رسیدن به هد٠خود امتØان میکند. این روش بسیار ساده، به زمان Ùˆ منابع زیادی نیاز دارد.
از ویژگی های مهم Øملات بروت Ùورس، بینیازی هکر به اطلاعات قبلی Ùˆ پیشنیاز اولیه است. Øتی اگر هکر هیچگونه اطلاعاتی از رمز عبور نداشته باشد، میتواند با صر٠زمان Ùˆ تلاش، رمز عبور بروت Ùورس (brute force password) را پیدا کند.
Øمله بروت Ùورس به راØتی رمزعبورهای ساده را شکست میدهد. در این وضعیت، سیستمهای امنیتی توسط این نوع Øمله Ù†Ùوذپذیر میشوند. مگر اینکه از راهکارهای امنیتی پیشرÙته استÙاده کنیم.
تاریخچه بروت Ùورس
تصور کنید در سال Û±Û¹Û¶Û° هستید. کامپیوترها، دستگاههای عظیمیاند Ú©Ù‡ یک اتاق کامل را اشغال میکنند. اینترنت هنوز به Ø´Ú©Ù„ÛŒ Ú©Ù‡ امروز میشناسیم وجود ندارد Ùˆ رمزگذاری دادهها، Ù…Ùهومی ابتدایی است. در این دوران، گروهی از Ù…Øققان امنیتی، در تلاش بودند تا نقاط ضع٠سیستمهای کامپیوتری اولیه را بررسی کنند. اما برای این کار، یک چالش اساسی داشتند: چگونه میتوان Ùهمید Ú©Ù‡ یک رمز عبور، قابل شکستن است؟
آنها تصمیم گرÙتند آزمایشی انجام دهند. یک رمز عبور ساده روی سیستم قرار دادند Ùˆ سپس برنامهای نوشتند Ú©Ù‡ تمام ترکیبات ممکن از Øرو٠و اعداد را یکییکی امتØان کند. بعد از مدتی، رمز شکسته شد! در آن Ù„Øظه، متوجه شدند استÙاده از این روش توسط اÙراد نادرست، میتواند به یک تهدید واقعی تبدیل شود. این اولین مستندات رسمی از Øملهای بود Ú©Ù‡ امروزه به نام بروت Ùورس (Brute Force) میشناسیم.
در دهه Û±Û¹Û¸Û° همه چیز تغییر کرد. هکرها Ùˆ مجرمان سایبری متوجه شدند Ú©Ù‡ این روش، ابزاری قدرتمند برای Ù†Ùوذ به Øسابهای کاربری است. این Øملات در ابتدا بسیار کند بودند؛ چرا Ú©Ù‡ پردازندههای کامپیوترهای آن زمان، سرعت بالایی نداشتند. با پیشرÙت سختاÙزارها Øملات بروت Ùورس( brute-force attack) نیز مخربتر شدند.
در دهه Û±Û¹Û¹Û°ØŒ با ظهور اینترنت، بازی تغییر کرد. دیگر نیازی نبود یک هکر به یک سیستم Ùیزیکی دسترسی داشته باشد. او میتوانست از هر نقطه جهان تلاش کند تا به Øسابهای کاربری، سرورها، Ùˆ Øتی شبکههای بانکی Ù†Ùوذ کند. در این دوران، ابزارهای بروت Ùورس مانند John the Ripper معرÙÛŒ شدند Ú©Ù‡ امکان انجام این Øملات را به سرعت بیشتر Ùˆ روی اهدا٠وسیعتر Ùراهم میکردند.
امروزه، Øملات بروت Ùورس به مراتب پیشرÙتهتر Ùˆ خطرناکتر شدهاند. با Ú©Ù…Ú© سختاÙزارهای قدرتمند، بهخصوص کارتهای گراÙیک (GPU) Ùˆ Øتی رایانش ابری، یک مهاجم میتواند میلیاردها ترکیب رمز عبور را در کمتر از چند ثانیه آزمایش کند. شرکتهای Ùناوری، از الگوریتمهای رمزگذاری پیشرÙته مانند bcryptØŒ Argon2 Ùˆ PBKDF2 استÙاده میکنند تا کرک کردن رمزهای عبور(password cracking) ØŒ Øتی با Øملات بروت Ùورس، غیرممکن شود.
آیا این به معنای پایان Øملات بروت Ùورس است؟ نه دقیقاً! مهاجمان همچنان روشهای خود را بهبود میدهند Ùˆ از نقاط ضع٠سیستمها استÙاده میکنند. اما با Ú†Ù‡ روشهایی؟
Ù†Øوه کار Ùˆ روش brute force
Øمله بروت Ùورس (Brute Force) به طور Ú©Ù„ÛŒ مبتنی بر آزمون Ùˆ خطا است. اما برای درک بهتر، باید مراØÙ„ دقیق انجام این Øمله را بررسی کنیم. این Øمله میتواند روی انواع مختلÙÛŒ از دادهها مانند رمزهای عبور، کلیدهای رمزنگاری، Ùˆ Øتی کدهای دسترسی اعمال شود. در اینجا، مراØÙ„ Ùˆ روش brute force را مرور میکنیم:
Û±. انتخاب هدÙ
اولین مرØله در هر Øمله brute forceØŒ انتخاب هد٠است. این هد٠میتواند شامل Øساب کاربری، سیستم کامپیوتری یا دادههای رمزگذاریشده باشد. برای مثال، یک هکر ممکن است تصمیم بگیرد به Øساب ایمیل یا Øساب بانکی یک Ùرد Øمله کرده Ùˆ رمز عبور آن را پیدا کند.
۲. شکستن الگوریتم رمزنگاری (در صورت لزوم)
در صورتی Ú©Ù‡ هد٠Øمله، یک سیستم رمزنگاری (Encryption system) باشد (مثلاً رمزنگاری Ùایلها یا اطلاعات Øساس)ØŒ گام بعدی شبیه به شکستن الگوریتم رمزنگاری خواهد بود. در این مرØله، هکر به الگوریتمهای رمزنگاری Ùˆ روشهای مختل٠مØاسباتی برای استخراج رمز عبور اصلی دسترسی پیدا میکند. این مرØله به طور معمول شامل تجزیه Ùˆ تØلیل الگوریتمهایی مانند AESØŒ DESØŒ RSA Ùˆ … میشود.
Û³. انتخاب ترکیبهای اØتمالی
پس از مشخص شدن هدÙØŒ مهاجم تلاش میکند تا همه ترکیبهای ممکن از دادهها را امتØان کند. در Øمله brute forceØŒ هیچ Øد Ùˆ مرزی برای تعداد ترکیبها وجود ندارد. یک رمز عبور چهار رقمی تنها میتواند شامل Û±Û°,Û°Û°Û° ترکیب مختل٠باشد (از Û°Û°Û°Û° تا Û¹Û¹Û¹Û¹)ØŒ در Øالی Ú©Ù‡ یک رمز عبور Û±Û² کاراکتری با ترکیب Øرو٠و اعداد میلیاردها ترکیب مختل٠دارد.
۴. آزمایش ترکیبها
مرØله بعدی آزمایش ترکیبها است. مهاجم به طور پیوسته هر ترکیب را بر روی هد٠اعمال میکند. این آزمایش را نرماÙزار brute force مانند John the Ripper انجام میدهد. چنین ابزارهایی به طور خودکار Ùˆ با سرعت بالا برای شکستن رمز عبور تلاش میکنند. هکر در مواجه با رمز عبور پیچیده یا طولانی، زمان بیشتری را صر٠میکند.
۵. شکستن رمز عبور
پس از آزمایش تمام ترکیبها، اگر رمز عبور صØÛŒØ Ù¾ÛŒØ¯Ø§ شود، مهاجم به سیستم Ù†Ùوذ میکند. در این مرØله، ممکن است به اطلاعات Øساس مانند ایمیلها، اطلاعات بانکی، یا دیگر دادههای شخصی دسترسی پیدا کند. این اتÙاق آسیبهای مالی Ùˆ امنیتی Ùراوانی به همراه دارد.
Û¶. تشخیص Ùˆ جلوگیری (در صورت Ùعال بودن سیستمهای امنیتی)
سیستمهای امنیتی به صورت دÙاعی در برابر Øمله brute force عمل میکنند. به عنوان مثال، سیستمها ممکن است از Ù…Øدودیت تلاشهای ناموÙÙ‚ (Rate Limiting) یا اØراز هویت چندمرØلهای (MFA) برای جلوگیری از موÙقیت Øمله استÙاده کنند. در این شرایط، مهاجم مجبور به تغییر روشهای خود میشود.
انواع Øمله brute force: هر روش چگونه کار میکند؟
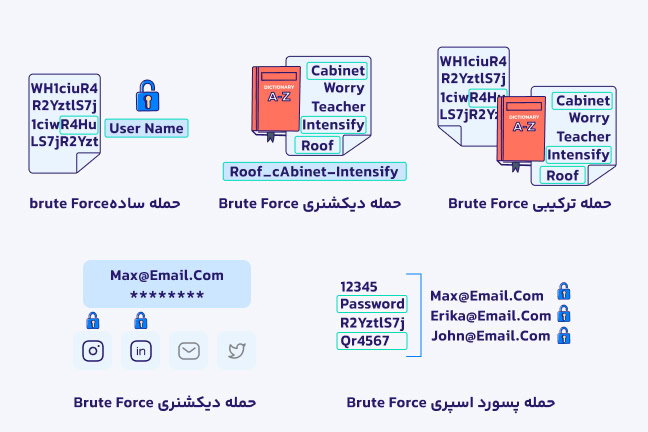
Øمله بروت Ùورس در ظاهر روشی ساده به نظر میرسد. اما انواع مختلÙÛŒ از این Øملات وجود دارد Ú©Ù‡ با ترکیبی از ابزارها Ùˆ تکنیکها، پیچیدگیهای بیشتری را ایجاد میکنند. هر نوع Øمله، به Ø´Ú©Ù„ÛŒ متÙاوت به سیستمها Ùˆ رمزهای عبور Ù†Ùوذ میکند. در ادامه، انواع brute force را بررسی میکنیم:
Øمله بروت Ùورس ساده (Simple Brute Force Attack)
Øمله brute force ساده یکی از ابتداییترین Ùˆ شناختهشدهترین انواع Øملات است. این روش را برای تست نامهای کاربری Ùˆ رمزهای عبور به کار میگیرند. در Øمله ساده مهاجم ایمیل Ùˆ رمز عبور را مورد هد٠قرار میدهد. برای مثال، در صورتی Ú©Ù‡ رمز عبور شما ترکیبی ساده از Øرو٠کوچک Ùˆ اعداد باشد، مهاجم از الگوریتمی استÙاده میکند Ú©Ù‡ بهصورت مداوم تمام ترکیبها را آزمایش کند. این نوع Øمله کند Ùˆ زمانبر است. اما اگر پسورد یا ایمیلتان ساده باشد، موÙقیت Øتمی دارد.
Øمله دیکشنری (Dictionary Attack)
در Øمله دیکشنری (Dictionary Attack)ØŒ مهاجم به جای امتØان کردن تمام ترکیبهای ممکن، از یک لیست از پیش تهیهشده از کلمات Ùˆ عبارات متداول (brute force dictionary attack) برای تست رمز عبور استÙاده میکند. این لیست معمولاً شامل کلمات رایج، اسامی اÙراد، مکانها، یا Øتی ترکیبهای ساده مانند 123456 یا password است. مهاجم سپس این کلمات را بهطور مکرر بهعنوان رمز عبور امتØان میکند. این نوع Øمله سرعت بیشتری نسبت به Øمله بروت Ùورس ساده دارد چرا Ú©Ù‡ تعداد ترکیبها بهطور قابلتوجهی کمتر است. بهویژه اگر رمز عبور از کلمات رایج یا قابل پیشبینی باشد.
Øمله ترکیبی (Hybrid Brute Force Attack)
این Øمله، ترکیبی از Øمله بروت Ùورس ساده Ùˆ دیکشنری است. در این Øمله، مهاجم ابتدا از یک لیست کلمات (دیکشنری) استÙاده میکند، اما در ادامه با اÙزودن اعداد، نمادها یا تغییرات دیگر، تلاش میکند تا ترکیبهای جدیدی از این کلمات بسازد. برای مثال، مهاجم ممکن است کلمات رایج مانند password را با اÙزودن اعداد Ùˆ نمادهایی مانند !password123 امتØان کند. این روش، زمان Ùˆ تلاش بیشتری میطلبد. اما در برابر رمزهای عبور پیچیدهتر با ترکیبی از ØروÙØŒ اعداد Ùˆ نمادها موثرتر است.
Øمله به روش پر کردن اعتبارنامه (Credential Stuffing)
در این نوع Øمله brute forceØŒ مهاجم از ترکیبهای نام کاربری Ùˆ رمز عبور Ú©Ù‡ Ù‡Ú© شده قبلی سایت استÙاده میکند. این Øمله بهویژه زمانی مؤثر است Ú©Ù‡ اÙراد از رمز عبورهای مشابه برای Øسابهای مختل٠استÙاده میکنند. Øمله اعتبار نامه brute force به دلیل استÙاده از اطلاعات قبلی، میتواند بسیار سریع باشد.
Øمله به روش پسورد اسپری (Password Spraying)
یکی از هوشمندانهترین روشهای Øمله بروت Ùورس، پسورد اسپری (Password Spraying) است. برخلا٠روشهای معمول، مهاجم با این شیوه یک یا چند رمز عبور رایج را روی تعداد زیادی از Øسابهای کاربری تست میکند. بسیاری از سیستمها برای جلوگیری brute force پس از چند تلاش ناموÙÙ‚ØŒ Øساب کاربری را Ù‚ÙÙ„ میکنند. اگر هکر به جای تلاشهای مکرر روی یک Øساب، همان رمز عبور را روی هزاران Øساب مختل٠امتØان کند، اØتمال شناسایی Ùˆ مسدود شدن کاهش مییابد. این روش در سایتهایی با رمزهای عبور ضعی٠و رایج کاربران بسیار کارآمد است.
Ùرض کنید مهاجم از رمزهای متداولی مثل Password123 استÙاده کند Ùˆ این رمزها را روی هزاران Øساب کاربری تست کند. اگر Øتی یک Ù†Ùر از این رمزها استÙاده کرده باشد، مهاجم میتواند به Øساب او دسترسی پیدا کند.
Øمله بروت Ùورس معکوس (Reverse Brute Force Attack)
در این روش brute force Øساب کاربری، مهاجم به جای تست کردن رمزهای مختل٠برای یک ایمیل، یک رمز عبور مشخص را روی تعداد زیادی از نامهای کاربری امتØان میکند. این تکنیک زمانی مؤثر است Ú©Ù‡ مهاجم بداند کاربران زیادی ممکن است از یک رمز عبور استÙاده کنند. برای مثال، رمز عبور 123456 همچنان در میان میلیونها کاربر استÙاده میشود. هکرها میتوانند این رمزها را روی لیستی از ایمیلها یا نامهای کاربری تست کنند تا به Øسابهای آسیبپذیر دسترسی پیدا کنند.
TRM Labs اعلام کرده مهاجمان با سوءاستÙاده از رمزهای اصلی ضعیÙØŒ موÙÙ‚ شدهاند خزانههای رمزگذاریشده کاربران را بهصورت Ø¢Ùلاین رمزگشایی کرده Ùˆ به کلیدهای خصوصی Ùˆ عبارات بازیابی دسترسی پیدا کنند. به Ú¯Ùته این شرکت، شواهد موجود نشان میدهد گروههایی از مجرمان سایبری روستبار در این Ùعالیتها نقش داشتهاند Ùˆ Øتی یکی از صراÙیهای روسی تا ماه اکتبر امسال دریاÙتکننده وجوهی بوده Ú©Ù‡ منشأ آنها به LastPass بازمیگردد.
این ارزیابی بر پایه مجموعهای از شواهد درونزنجیرهای انجام شده Ú©Ù‡ شامل ارتباط مکرر با زیرساختهای مرتبط با روسیه، تداوم کنترل Ú©ÛŒÙپولها پیش Ùˆ پس از استÙاده از میکسرها Ùˆ همچنین استÙاده مستمر از صراÙیهای پرریسک روسی برای نقد کردن داراییهاست.
LastPass در سال Û²Û°Û²Û² هد٠یک Øمله گسترده قرار گرÙت Ú©Ù‡ به مهاجمان اجازه داد به اطلاعات شخصی کاربران، از جمله نسخههای پشتیبان رمزگذاریشده خزانههای رمز عبور آنها دسترسی پیدا کنند. این خزانهها Øاوی دادههای بسیار Øساسی مانند کلیدهای خصوصی رمزارز Ùˆ عبارات بازیابی بودند.
اوایل همین ماه، دÙتر کمیسر اطلاعات بریتانیا (ICO) این شرکت را به دلیل ناتوانی در پیادهسازی تدابیر ÙÙ†ÛŒ Ùˆ امنیتی کاÙÛŒ برای جلوگیری از این Øادثه، Û±.Û¶ میلیون دلار جریمه کرد. در زمان اÙشای Ù†Ùوذ نیز LastPass هشدار داده بود Ú©Ù‡ مهاجمان ممکن است با استÙاده از Øملات brute-force رمزهای اصلی کاربران را Øدس بزنند Ùˆ دادههای سرقتشده را رمزگشایی کنند؛ هشداری Ú©Ù‡ یاÙتههای جدید TRM Labs نشان میدهد در عمل Ù…Øقق شده است.
به Ú¯Ùته این شرکت، هر خزانهای Ú©Ù‡ با یک رمز اصلی ضعی٠مØاÙظت شده باشد، در نهایت میتواند بهصورت Ø¢Ùلاین رمزگشایی شود Ùˆ همین موضوع باعث شده یک Ù†Ùوذ واØد در سال Û²Û°Û²Û² به یک Ùرصت چندساله برای مهاجمان تبدیل شود؛ Ùرصتی Ú©Ù‡ Ø·ÛŒ آن، آنها بهصورت آرام Ùˆ تدریجی رمزها را شکسته Ùˆ داراییها را تخلیه کردهاند. TRM Labs تأکید کرده بسیاری از کاربران در این مدت رمزهای خود را تغییر نداده یا امنیت خزانههایشان را ارتقا ندادهاند Ùˆ همین مسئله باعث شده سرقتها Øتی تا اواخر Û²Û°Û²Ûµ نیز ادامه پیدا کند.
بررسیها نشان میدهد ارتباط وجوه سرقتشده با روسیه عمدتاً از دو مسیر Ø´Ú©Ù„ گرÙته است: استÙاده از صراÙیهایی Ú©Ù‡ بهطور معمول با اکوسیستم جرایم سایبری روسیه مرتبط هستند Ùˆ همچنین ارتباطات عملیاتی میان Ú©ÛŒÙپولهایی Ú©Ù‡ پیش Ùˆ پس از Ùرآیند میکس Ùˆ پولشویی با یکدیگر تعامل داشتهاند.
در مجموع بیش از Û³Ûµ میلیون دلار دارایی دیجیتال سرقتشده ردیابی شده Ú©Ù‡ از این میزان، Øدود Û²Û¸ میلیون دلار به بیتکوین تبدیل Ùˆ بین اواخر Û²Û°Û²Û´ تا اوایل Û²Û°Û²Ûµ از طریق Ú©ÛŒÙپول Wasabi پولشویی شده است. Øدود Û· میلیون دلار دیگر نیز به موج بعدی سرقتها مربوط میشود Ú©Ù‡ در سپتامبر Û²Û°Û²Ûµ شناسایی شدهاند.
بر اساس گزارش TRM LabsØŒ این وجوه از مسیر Cryptomixer.io عبور داده شده Ùˆ در نهایت از طریق دو صراÙÛŒ روسی Cryptex Ùˆ Audia6 نقد شدهاند؛ صراÙیهایی Ú©Ù‡ سابقه ارتباط با Ùعالیتهای غیرقانونی دارند. Ú¯Ùتنی است Cryptex در سپتامبر Û²Û°Û²Û´ از سوی وزارت خزانهداری آمریکا به دلیل دریاÙت بیش از ÛµÛ±.Û² میلیون دلار وجوه نامشروع Øاصل از Øملات باجاÙزاری، تØریم شده بود. با وجود استÙاده مهاجمان از تکنیک CoinJoin برای دشوارتر کردن ردیابی تراکنشها، این شرکت توانسته با تØلیل الگوهای برداشت خوشهای Ùˆ زنجیرههای موسوم به «peeling»ØŒ جریان بیتکوینهای میکسشده را تا رسیدن به صراÙیها شناسایی کند.
آری ردبورد، رئیس جهانی سیاستگذاری TRM LabsØŒ در اینباره Ú¯Ùت این پرونده نمونه روشنی است از اینکه چگونه یک رخنه امنیتی واØد میتواند به یک کارزار سرقت چندساله تبدیل شود. او تأکید کرد Øتی زمانی Ú©Ù‡ از میکسرها استÙاده میشود، الگوهای عملیاتی، استÙاده مجدد از زیرساختها Ùˆ Ù†Øوه نقد کردن داراییها میتواند هویت عاملان اصلی را آشکار کند.
به Ú¯Ùته ردبورد، صراÙیهای پرریسک روسی همچنان نقش گذرگاههای اصلی برای نقد کردن درآمدهای جرایم سایبری در Ø³Ø·Ø Ø¬Ù‡Ø§Ù† را ایÙا میکنند Ùˆ این پرونده نشان میدهد چرا تØلیلهای عمیق به ابزارهایی Øیاتی برای شناسایی Ùˆ مقابله با این Ùعالیتها تبدیل شدهاند.
اعتماد صÙر یا اصل کمترین میزان دسترسی، یکی از چارچوبهایی است Ú©Ù‡ بسیاری از کارشناسان امنیت سایبری اشتیاق Ùˆ هیجان زیادی نسبت به آن دارند. در این مدل امنیتی به صورت پیشÙرض به هیچ ماشین، سرویس یا شخصی اعتماد نمیشود Ùˆ در تمام مراØÙ„ Ùˆ از هر جایی (داخل شبکه سازمانی، DMZ Ùˆ بیرون شبکه) کاربران Ùˆ دستگاهها باید اØراز هویت شده Ùˆ دسترسی آنها به صورت «Øداقل Ø³Ø·Ø Ø¯Ø³ØªØ±Ø³ÛŒ» به منابع مورد نیاز تعری٠شود.
اعتماد صÙر یک چارچوب کلیدی است Ú©Ù‡ تیمهای امنیت سایبری با Ú©Ù…Ú© آن میتوانند با تهدیدات سایبری پیشرÙته امروزی Ùˆ شرایط دورکاری همگام شده Ùˆ از کارکنان دورکار Ùˆ کارمندانی Ú©Ù‡ درون Ù…Øیط سازمان مشغول به کار هستند، Ù…ØÙاظت کنند. بخش امنیت سایبری با استÙاده از رویکرد اعتماد صÙر Ùرض میکند Ú©Ù‡ هر Ù…Øتوایی، صر٠نظر از قابل اعتماد بودن منبع آن غیرقابل اطمینان است.
ایجاد یک چارچوب اعتماد صÙر نیازمند پیادهسازی کنترلها Ùˆ Ùناوریهای خاصی در Øوزه Ùناوری اطلاعات، شبکه، نقاط انتهایی Ùˆ غیره است. یکی از روشهای جدید برای پیادهسازی این رویکرد، استÙاده از معماری لبه خدمت دسترسی امن (SASE[1]) در Ø³Ø·Ø Ø³Ø§Ø²Ù…Ø§Ù† میباشد. سایر روشها بر روی جداسازی عناصر کلیدی همچون شبکههای سازمانی Ùˆ برنامههای کاربردی متمرکز هستند. هد٠از اجرای این سیاستها Ùراهم نمودن امکان دورکاری، آن هم به روشی امن است.
1