

Øملات بروت Ùورس (Brute Force) قویترین پسوردها را به راØتی میشکنند! این Øملات، Ú©Ù‡ با امتØان تمامی ترکیبهای ممکن صورت میگیرند، در دنیای دیجیتال امروز تهدیدی جدی به Øساب میآیند. اما سوال اینجاست: چگونه میتوان از پسوردهایی Ú©Ù‡ به راØتی قابل Øدس نیستند، استÙاده کرد؟
Øمله بروت Ùورس چیست؟
Øمله بروت Ùورس (Brute Force) از روشهای قدیمی Ùˆ رایج برای شکستن رمزهای عبور Ùˆ دستکاری اطلاعات رمزگذاری شده است. در این نوع Øمله، هکر یا مهاجم با استÙاده از تکنیک آزمون Ùˆ خطا (Trial and Error)ØŒ تمامی ترکیبهای ممکن اطلاعات ورودی برای پیدا کردن ترکیب صØÛŒØ Ø§Ù…ØªØان میکند.
در Øملات بروت Ùورس (brute-force attack)ØŒ هیچ استراتژی خاصی برای پیشبینی یا تØلیل اطلاعات وجود ندارد. در واقع، هکر همه Øالتها را برای رسیدن به هد٠خود امتØان میکند. این روش بسیار ساده، به زمان Ùˆ منابع زیادی نیاز دارد.
از ویژگی های مهم Øملات بروت Ùورس، بینیازی هکر به اطلاعات قبلی Ùˆ پیشنیاز اولیه است. Øتی اگر هکر هیچگونه اطلاعاتی از رمز عبور نداشته باشد، میتواند با صر٠زمان Ùˆ تلاش، رمز عبور بروت Ùورس (brute force password) را پیدا کند.
Øمله بروت Ùورس به راØتی رمزعبورهای ساده را شکست میدهد. در این وضعیت، سیستمهای امنیتی توسط این نوع Øمله Ù†Ùوذپذیر میشوند. مگر اینکه از راهکارهای امنیتی پیشرÙته استÙاده کنیم.
تاریخچه بروت Ùورس
تصور کنید در سال Û±Û¹Û¶Û° هستید. کامپیوترها، دستگاههای عظیمیاند Ú©Ù‡ یک اتاق کامل را اشغال میکنند. اینترنت هنوز به Ø´Ú©Ù„ÛŒ Ú©Ù‡ امروز میشناسیم وجود ندارد Ùˆ رمزگذاری دادهها، Ù…Ùهومی ابتدایی است. در این دوران، گروهی از Ù…Øققان امنیتی، در تلاش بودند تا نقاط ضع٠سیستمهای کامپیوتری اولیه را بررسی کنند. اما برای این کار، یک چالش اساسی داشتند: چگونه میتوان Ùهمید Ú©Ù‡ یک رمز عبور، قابل شکستن است؟
آنها تصمیم گرÙتند آزمایشی انجام دهند. یک رمز عبور ساده روی سیستم قرار دادند Ùˆ سپس برنامهای نوشتند Ú©Ù‡ تمام ترکیبات ممکن از Øرو٠و اعداد را یکییکی امتØان کند. بعد از مدتی، رمز شکسته شد! در آن Ù„Øظه، متوجه شدند استÙاده از این روش توسط اÙراد نادرست، میتواند به یک تهدید واقعی تبدیل شود. این اولین مستندات رسمی از Øملهای بود Ú©Ù‡ امروزه به نام بروت Ùورس (Brute Force) میشناسیم.
در دهه Û±Û¹Û¸Û° همه چیز تغییر کرد. هکرها Ùˆ مجرمان سایبری متوجه شدند Ú©Ù‡ این روش، ابزاری قدرتمند برای Ù†Ùوذ به Øسابهای کاربری است. این Øملات در ابتدا بسیار کند بودند؛ چرا Ú©Ù‡ پردازندههای کامپیوترهای آن زمان، سرعت بالایی نداشتند. با پیشرÙت سختاÙزارها Øملات بروت Ùورس( brute-force attack) نیز مخربتر شدند.
در دهه Û±Û¹Û¹Û°ØŒ با ظهور اینترنت، بازی تغییر کرد. دیگر نیازی نبود یک هکر به یک سیستم Ùیزیکی دسترسی داشته باشد. او میتوانست از هر نقطه جهان تلاش کند تا به Øسابهای کاربری، سرورها، Ùˆ Øتی شبکههای بانکی Ù†Ùوذ کند. در این دوران، ابزارهای بروت Ùورس مانند John the Ripper معرÙÛŒ شدند Ú©Ù‡ امکان انجام این Øملات را به سرعت بیشتر Ùˆ روی اهدا٠وسیعتر Ùراهم میکردند.
امروزه، Øملات بروت Ùورس به مراتب پیشرÙتهتر Ùˆ خطرناکتر شدهاند. با Ú©Ù…Ú© سختاÙزارهای قدرتمند، بهخصوص کارتهای گراÙیک (GPU) Ùˆ Øتی رایانش ابری، یک مهاجم میتواند میلیاردها ترکیب رمز عبور را در کمتر از چند ثانیه آزمایش کند. شرکتهای Ùناوری، از الگوریتمهای رمزگذاری پیشرÙته مانند bcryptØŒ Argon2 Ùˆ PBKDF2 استÙاده میکنند تا کرک کردن رمزهای عبور(password cracking) ØŒ Øتی با Øملات بروت Ùورس، غیرممکن شود.
آیا این به معنای پایان Øملات بروت Ùورس است؟ نه دقیقاً! مهاجمان همچنان روشهای خود را بهبود میدهند Ùˆ از نقاط ضع٠سیستمها استÙاده میکنند. اما با Ú†Ù‡ روشهایی؟
Ù†Øوه کار Ùˆ روش brute force
Øمله بروت Ùورس (Brute Force) به طور Ú©Ù„ÛŒ مبتنی بر آزمون Ùˆ خطا است. اما برای درک بهتر، باید مراØÙ„ دقیق انجام این Øمله را بررسی کنیم. این Øمله میتواند روی انواع مختلÙÛŒ از دادهها مانند رمزهای عبور، کلیدهای رمزنگاری، Ùˆ Øتی کدهای دسترسی اعمال شود. در اینجا، مراØÙ„ Ùˆ روش brute force را مرور میکنیم:
Û±. انتخاب هدÙ
اولین مرØله در هر Øمله brute forceØŒ انتخاب هد٠است. این هد٠میتواند شامل Øساب کاربری، سیستم کامپیوتری یا دادههای رمزگذاریشده باشد. برای مثال، یک هکر ممکن است تصمیم بگیرد به Øساب ایمیل یا Øساب بانکی یک Ùرد Øمله کرده Ùˆ رمز عبور آن را پیدا کند.
۲. شکستن الگوریتم رمزنگاری (در صورت لزوم)
در صورتی Ú©Ù‡ هد٠Øمله، یک سیستم رمزنگاری (Encryption system) باشد (مثلاً رمزنگاری Ùایلها یا اطلاعات Øساس)ØŒ گام بعدی شبیه به شکستن الگوریتم رمزنگاری خواهد بود. در این مرØله، هکر به الگوریتمهای رمزنگاری Ùˆ روشهای مختل٠مØاسباتی برای استخراج رمز عبور اصلی دسترسی پیدا میکند. این مرØله به طور معمول شامل تجزیه Ùˆ تØلیل الگوریتمهایی مانند AESØŒ DESØŒ RSA Ùˆ … میشود.
Û³. انتخاب ترکیبهای اØتمالی
پس از مشخص شدن هدÙØŒ مهاجم تلاش میکند تا همه ترکیبهای ممکن از دادهها را امتØان کند. در Øمله brute forceØŒ هیچ Øد Ùˆ مرزی برای تعداد ترکیبها وجود ندارد. یک رمز عبور چهار رقمی تنها میتواند شامل Û±Û°,Û°Û°Û° ترکیب مختل٠باشد (از Û°Û°Û°Û° تا Û¹Û¹Û¹Û¹)ØŒ در Øالی Ú©Ù‡ یک رمز عبور Û±Û² کاراکتری با ترکیب Øرو٠و اعداد میلیاردها ترکیب مختل٠دارد.
۴. آزمایش ترکیبها
مرØله بعدی آزمایش ترکیبها است. مهاجم به طور پیوسته هر ترکیب را بر روی هد٠اعمال میکند. این آزمایش را نرماÙزار brute force مانند John the Ripper انجام میدهد. چنین ابزارهایی به طور خودکار Ùˆ با سرعت بالا برای شکستن رمز عبور تلاش میکنند. هکر در مواجه با رمز عبور پیچیده یا طولانی، زمان بیشتری را صر٠میکند.
۵. شکستن رمز عبور
پس از آزمایش تمام ترکیبها، اگر رمز عبور صØÛŒØ Ù¾ÛŒØ¯Ø§ شود، مهاجم به سیستم Ù†Ùوذ میکند. در این مرØله، ممکن است به اطلاعات Øساس مانند ایمیلها، اطلاعات بانکی، یا دیگر دادههای شخصی دسترسی پیدا کند. این اتÙاق آسیبهای مالی Ùˆ امنیتی Ùراوانی به همراه دارد.
Û¶. تشخیص Ùˆ جلوگیری (در صورت Ùعال بودن سیستمهای امنیتی)
سیستمهای امنیتی به صورت دÙاعی در برابر Øمله brute force عمل میکنند. به عنوان مثال، سیستمها ممکن است از Ù…Øدودیت تلاشهای ناموÙÙ‚ (Rate Limiting) یا اØراز هویت چندمرØلهای (MFA) برای جلوگیری از موÙقیت Øمله استÙاده کنند. در این شرایط، مهاجم مجبور به تغییر روشهای خود میشود.
انواع Øمله brute force: هر روش چگونه کار میکند؟
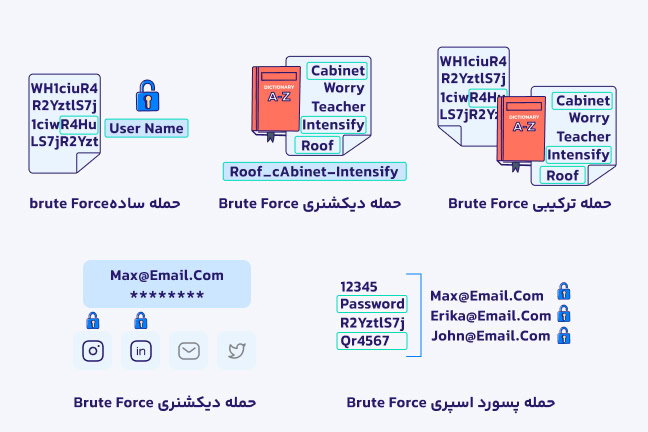
Øمله بروت Ùورس در ظاهر روشی ساده به نظر میرسد. اما انواع مختلÙÛŒ از این Øملات وجود دارد Ú©Ù‡ با ترکیبی از ابزارها Ùˆ تکنیکها، پیچیدگیهای بیشتری را ایجاد میکنند. هر نوع Øمله، به Ø´Ú©Ù„ÛŒ متÙاوت به سیستمها Ùˆ رمزهای عبور Ù†Ùوذ میکند. در ادامه، انواع brute force را بررسی میکنیم:
Øمله بروت Ùورس ساده (Simple Brute Force Attack)
Øمله brute force ساده یکی از ابتداییترین Ùˆ شناختهشدهترین انواع Øملات است. این روش را برای تست نامهای کاربری Ùˆ رمزهای عبور به کار میگیرند. در Øمله ساده مهاجم ایمیل Ùˆ رمز عبور را مورد هد٠قرار میدهد. برای مثال، در صورتی Ú©Ù‡ رمز عبور شما ترکیبی ساده از Øرو٠کوچک Ùˆ اعداد باشد، مهاجم از الگوریتمی استÙاده میکند Ú©Ù‡ بهصورت مداوم تمام ترکیبها را آزمایش کند. این نوع Øمله کند Ùˆ زمانبر است. اما اگر پسورد یا ایمیلتان ساده باشد، موÙقیت Øتمی دارد.
Øمله دیکشنری (Dictionary Attack)
در Øمله دیکشنری (Dictionary Attack)ØŒ مهاجم به جای امتØان کردن تمام ترکیبهای ممکن، از یک لیست از پیش تهیهشده از کلمات Ùˆ عبارات متداول (brute force dictionary attack) برای تست رمز عبور استÙاده میکند. این لیست معمولاً شامل کلمات رایج، اسامی اÙراد، مکانها، یا Øتی ترکیبهای ساده مانند 123456 یا password است. مهاجم سپس این کلمات را بهطور مکرر بهعنوان رمز عبور امتØان میکند. این نوع Øمله سرعت بیشتری نسبت به Øمله بروت Ùورس ساده دارد چرا Ú©Ù‡ تعداد ترکیبها بهطور قابلتوجهی کمتر است. بهویژه اگر رمز عبور از کلمات رایج یا قابل پیشبینی باشد.
Øمله ترکیبی (Hybrid Brute Force Attack)
این Øمله، ترکیبی از Øمله بروت Ùورس ساده Ùˆ دیکشنری است. در این Øمله، مهاجم ابتدا از یک لیست کلمات (دیکشنری) استÙاده میکند، اما در ادامه با اÙزودن اعداد، نمادها یا تغییرات دیگر، تلاش میکند تا ترکیبهای جدیدی از این کلمات بسازد. برای مثال، مهاجم ممکن است کلمات رایج مانند password را با اÙزودن اعداد Ùˆ نمادهایی مانند !password123 امتØان کند. این روش، زمان Ùˆ تلاش بیشتری میطلبد. اما در برابر رمزهای عبور پیچیدهتر با ترکیبی از ØروÙØŒ اعداد Ùˆ نمادها موثرتر است.
Øمله به روش پر کردن اعتبارنامه (Credential Stuffing)
در این نوع Øمله brute forceØŒ مهاجم از ترکیبهای نام کاربری Ùˆ رمز عبور Ú©Ù‡ Ù‡Ú© شده قبلی سایت استÙاده میکند. این Øمله بهویژه زمانی مؤثر است Ú©Ù‡ اÙراد از رمز عبورهای مشابه برای Øسابهای مختل٠استÙاده میکنند. Øمله اعتبار نامه brute force به دلیل استÙاده از اطلاعات قبلی، میتواند بسیار سریع باشد.
Øمله به روش پسورد اسپری (Password Spraying)
یکی از هوشمندانهترین روشهای Øمله بروت Ùورس، پسورد اسپری (Password Spraying) است. برخلا٠روشهای معمول، مهاجم با این شیوه یک یا چند رمز عبور رایج را روی تعداد زیادی از Øسابهای کاربری تست میکند. بسیاری از سیستمها برای جلوگیری brute force پس از چند تلاش ناموÙÙ‚ØŒ Øساب کاربری را Ù‚ÙÙ„ میکنند. اگر هکر به جای تلاشهای مکرر روی یک Øساب، همان رمز عبور را روی هزاران Øساب مختل٠امتØان کند، اØتمال شناسایی Ùˆ مسدود شدن کاهش مییابد. این روش در سایتهایی با رمزهای عبور ضعی٠و رایج کاربران بسیار کارآمد است.
Ùرض کنید مهاجم از رمزهای متداولی مثل Password123 استÙاده کند Ùˆ این رمزها را روی هزاران Øساب کاربری تست کند. اگر Øتی یک Ù†Ùر از این رمزها استÙاده کرده باشد، مهاجم میتواند به Øساب او دسترسی پیدا کند.
Øمله بروت Ùورس معکوس (Reverse Brute Force Attack)
در این روش brute force Øساب کاربری، مهاجم به جای تست کردن رمزهای مختل٠برای یک ایمیل، یک رمز عبور مشخص را روی تعداد زیادی از نامهای کاربری امتØان میکند. این تکنیک زمانی مؤثر است Ú©Ù‡ مهاجم بداند کاربران زیادی ممکن است از یک رمز عبور استÙاده کنند. برای مثال، رمز عبور 123456 همچنان در میان میلیونها کاربر استÙاده میشود. هکرها میتوانند این رمزها را روی لیستی از ایمیلها یا نامهای کاربری تست کنند تا به Øسابهای آسیبپذیر دسترسی پیدا کنند.